
Geschiedenis
CrowdStrike: één update legt 8,5 miljoen computers plat
Een fout bestand in een beveiligingsupdate liet Windows-computers wereldwijd vastlopen. Vliegvelden, banken en ziekenhuizen lagen urenlang of dagenlang stil.
Wat er gebeurde
Op vrijdag 19 juli 2024 om 04:09 UTC stuurde CrowdStrike een update naar Windows-computers met zijn beveiligingssoftware Falcon. Het ging om een configuratiebestand, “Channel File 291”. Dat bestand veroorzaakte een logische fout. Computers liepen vast met een blauw scherm en startten niet meer goed op. Om 05:27 UTC had CrowdStrike het bestand al vervangen. Het bedrijf schreef dat het geen cyberaanval was.
Toch raakte de fout ongeveer 8,5 miljoen systemen. Veel computers moesten met de hand worden hersteld, dus de storing duurde op veel plekken dagen. Vliegvelden, banken, ziekenhuizen, winkels en overheden hadden last. In de VS annuleerde Delta in drie dagen duizenden vluchten.
Waarom het toen telde
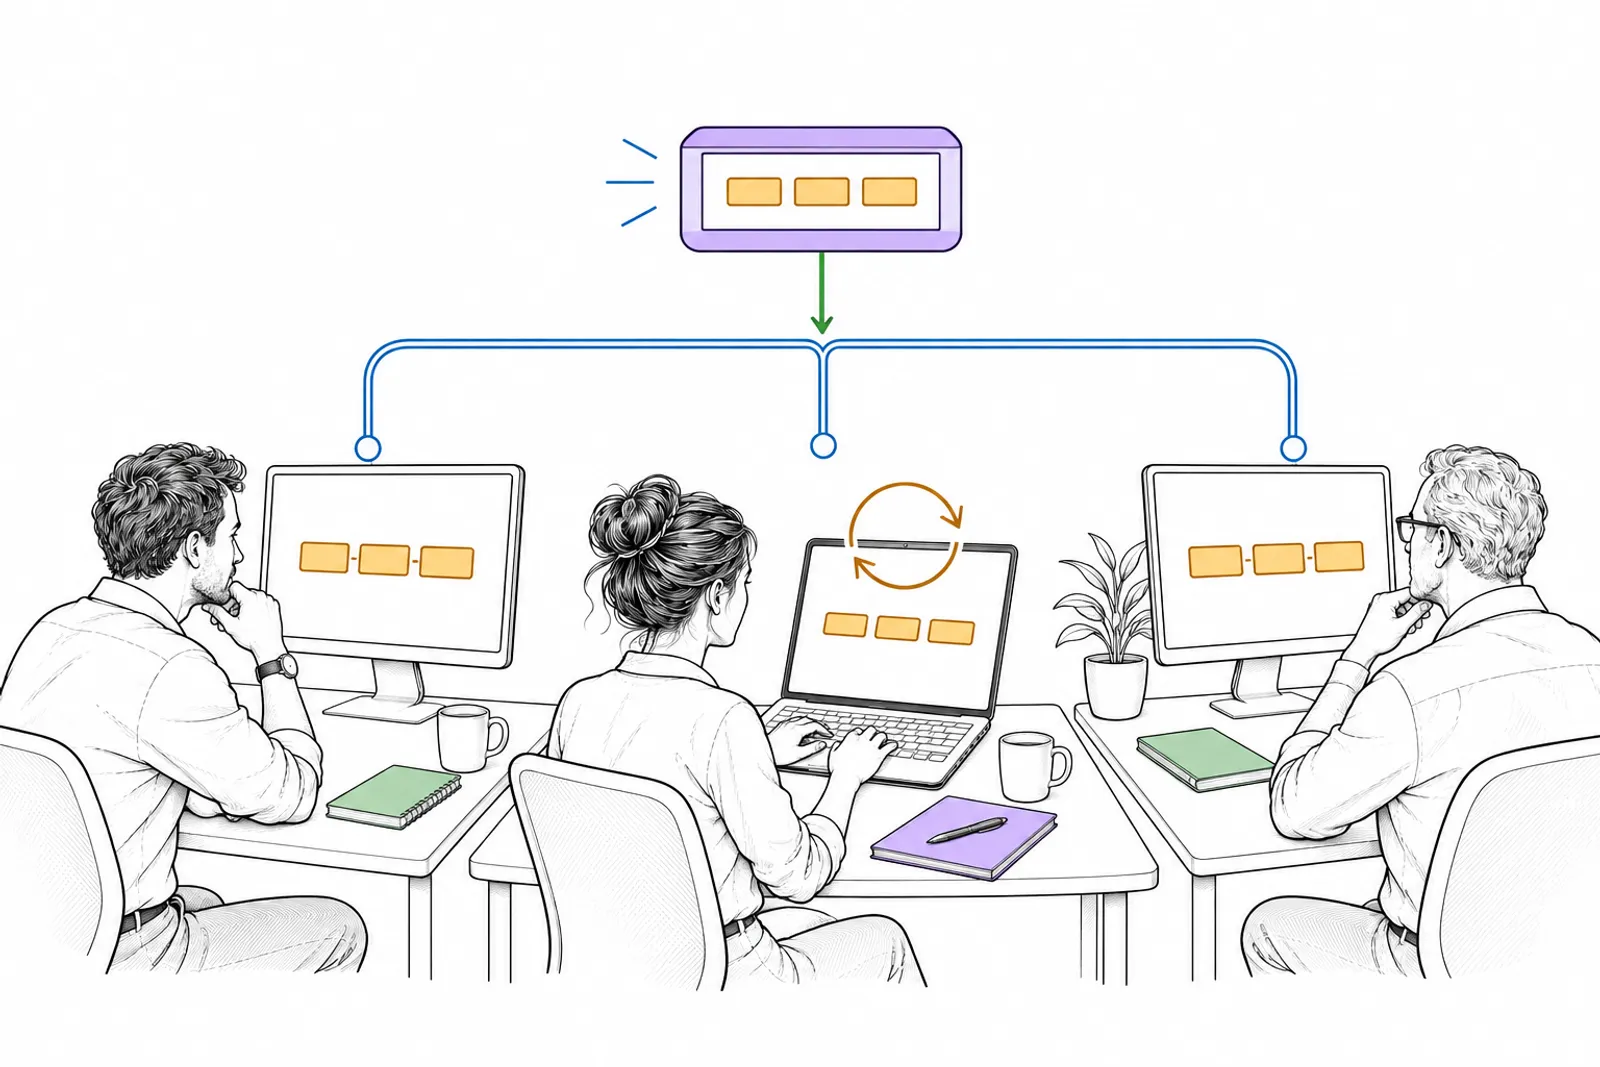
Wikipedia noemt het de grootste storing in de geschiedenis van de IT. Het liet zien dat één leverancier met diepe toegang tot veel computers een risico op zichzelf is. De fout zat binnen 78 minuten online, maar het herstel kostte dagen.
Wat het nu betekent
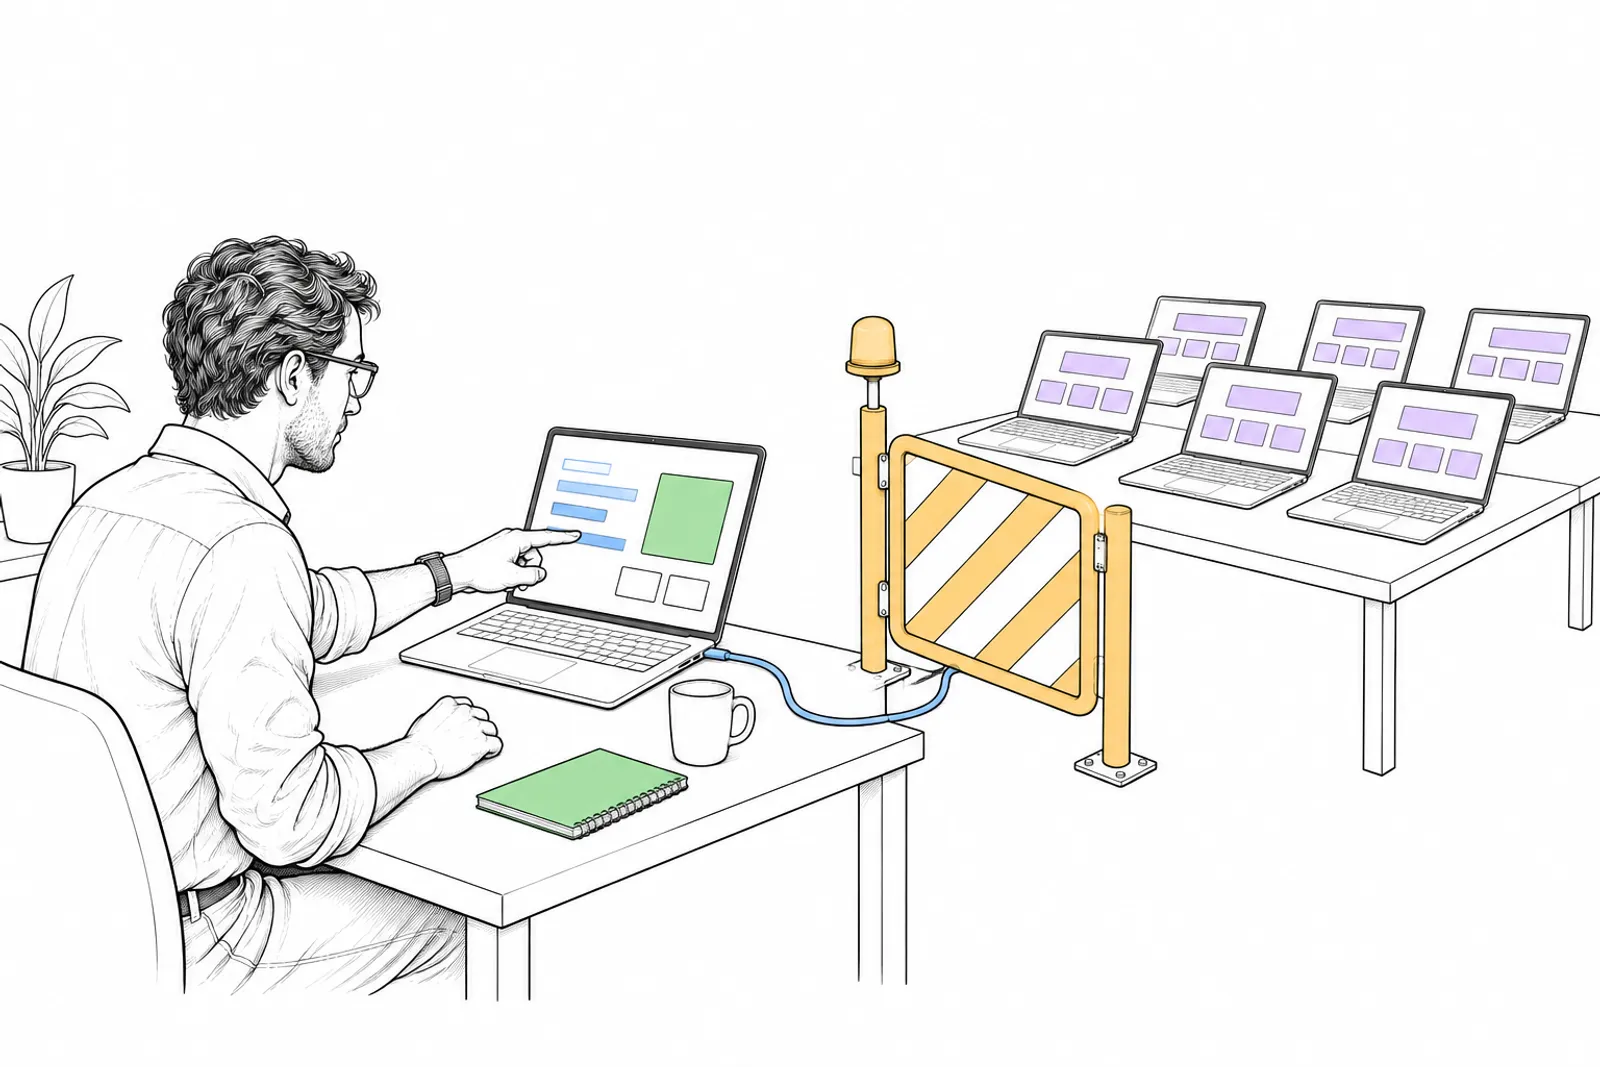
Ook als MKB-bedrijf hang je af van updates die je niet zelf controleert. Drie praktische vragen: kun je je kassa, telefoon of administratie gebruiken als je laptops niet opstarten? Weet je hoe je een computer handmatig herstelt, met de herstelsleutel van de schijf bij de hand? En krijgt je leverancier updates eerst op een klein deel van de apparaten? Bij AI-agents met toegang tot je systemen geldt hetzelfde: geef ze niet meer rechten dan nodig.